
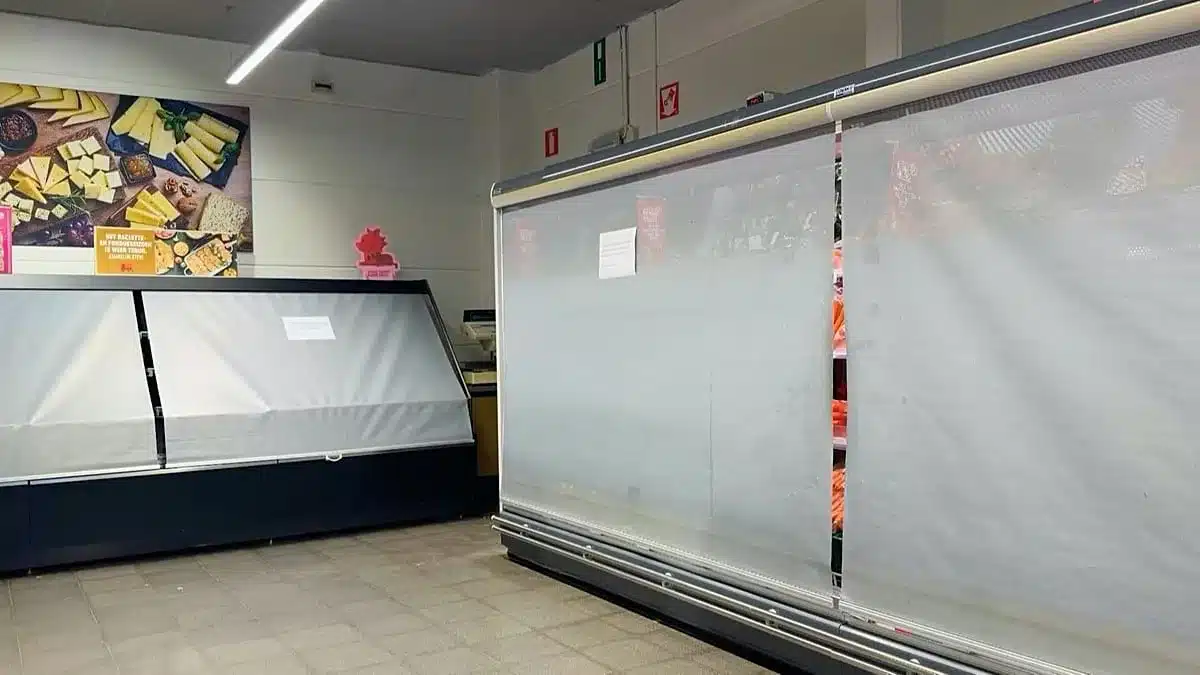
La seguridad alimentaria en Europa enfrenta una nueva amenaza digital tras una serie de incidentes técnicos. Recientemente, diversos supermercados en Bélgica y otros países europeos han reportado ataques informáticos dirigidos específicamente a sus sistemas de refrigeración. Como consecuencia directa, los fridges stand empty en múltiples establecimientos mientras los productos perecederos se descomponen rápidamente.
El sabotaje digital paraliza la cadena de frío en Europa
En primer lugar, los atacantes han logrado infiltrarse en el software que regula la temperatura de los congeladores y refrigeradores. De este modo, los sistemas dejaron de funcionar correctamente en diversas tiendas de la red europea. Por lo tanto, los gerentes se vieron obligados a cerrar secciones enteras de sus establecimientos para evitar riesgos sanitarios.
Asimismo, el impacto inmediato se tradujo en la pérdida masiva de inventario de productos frescos. Según los informes preliminares, la comida comenzó a echarse a perder en cuestión de horas debido a la falta de control térmico. En consecuencia, los consumidores se encontraron con estantes vacíos en las secciones de lácteos y carnes.
Por otro lado, este incidente revela una vulnerabilidad crítica en la infraestructura tecnológica de la distribución alimentaria. Cabe destacar que los sistemas de gestión térmica suelen estar conectados a redes globales para su monitoreo remoto. No obstante, esta conectividad ha sido aprovechada por actores maliciosos para ejecutar el sabotaje.
La pérdida de inventario genera un impacto económico inmediato
En este contexto, las pérdidas financieras para las cadenas de supermercados son considerables. De acuerdo con los datos operativos, el desecho de toneladas de alimentos representa un golpe directo a los márgenes de beneficio. Además, el costo de la limpieza y la desinfección de las áreas afectadas añade una carga económica extra.
Por su parte, los proveedores de productos frescos también sufren las consecuencias de este bloqueo. En efecto, la interrupción de la cadena de suministro impide que la mercancía llegue a los puntos de venta. Así pues, el flujo comercial entre los productores locales y los supermercados se ha visto severamente alterado.
A pesar de ello, algunas empresas han intentado mitigar el daño mediante la redistribución de stock. Sin embargo, la magnitud del ataque ha hecho que los fridges stand empty en las zonas más afectadas. De este modo, la capacidad de respuesta logística ha resultado insuficiente ante la escala del problema.
Vulnerabilidades en el software de gestión térmica industrial
Vale la pena señalar que el ataque no fue aleatorio, sino que se centró en protocolos específicos de refrigeración. Según expertos en ciberseguridad, los atacantes explotaron fallos conocidos en el software de control industrial. Por lo tanto, la intrusión permitió modificar las temperaturas programadas sin alertar a los operadores humanos.
Al mismo tiempo, se ha observado que muchos de estos sistemas carecían de actualizaciones de seguridad recientes. En consecuencia, el acceso no autorizado fue relativamente sencillo para los perpetradores del ataque. De este modo, la falta de mantenimiento preventivo facilitó la caída de los sistemas críticos.
No obstante, las empresas de software ahora trabajan en parches de emergencia para cerrar estas brechas. Asimismo, se recomienda la implementación de sistemas de alerta independientes que no dependan de la red principal. En definitiva, la dependencia total de la nube ha demostrado ser un riesgo operativo mayor.
Riesgos sanitarios y respuesta de las autoridades belgas
En relación con la salud pública, las autoridades sanitarias de Bélgica han emitido advertencias estrictas. De acuerdo con los inspectores, el consumo de alimentos que perdieron la cadena de frío representa un peligro grave. Por lo tanto, se ordenó la destrucción inmediata de todos los productos comprometidos para evitar intoxicaciones.
Además, los organismos de control han iniciado auditorías en los supermercados afectados. Estas inspecciones buscan verificar que los protocolos de seguridad alimentaria se cumplan estrictamente tras el incidente. Por su parte, el gobierno ha solicitado un informe detallado sobre la extensión del daño en la red nacional.
Cabe destacar que la coordinación entre el sector tecnológico y el sanitario es ahora prioritaria. En este sentido, se busca crear un estándar de seguridad para los equipos de refrigeración industrial. Así pues, el objetivo es evitar que situaciones similares vuelvan a dejar los fridges stand empty en el futuro.
El desafío de la ciberseguridad en la infraestructura crítica
Finalmente, este evento pone de relieve la fragilidad de los servicios básicos frente al crimen organizado digital. A pesar de los esfuerzos, la infraestructura crítica sigue siendo un blanco atractivo para los ciberdelincuentes. En consecuencia, la protección de los sistemas de alimentación se ha vuelto un asunto de seguridad nacional.
Por otro lado, analistas geopolíticos sugieren que estos ataques podrían ser pruebas de capacidad de grupos externos. De este modo, el objetivo no sería solo el beneficio económico, sino la desestabilización de servicios esenciales. No obstante, aún no se ha atribuido la autoría del ataque a ningún grupo específico.
En definitiva, la industria debe transitar hacia modelos de seguridad más robustos y redundantes. Por lo tanto, la inversión en ciberdefensa ya no es opcional para las grandes cadenas de distribución. De este modo, se podrá garantizar que los fridges stand empty sea un fenómeno aislado y no una tendencia recurrente.

Deja una respuesta