
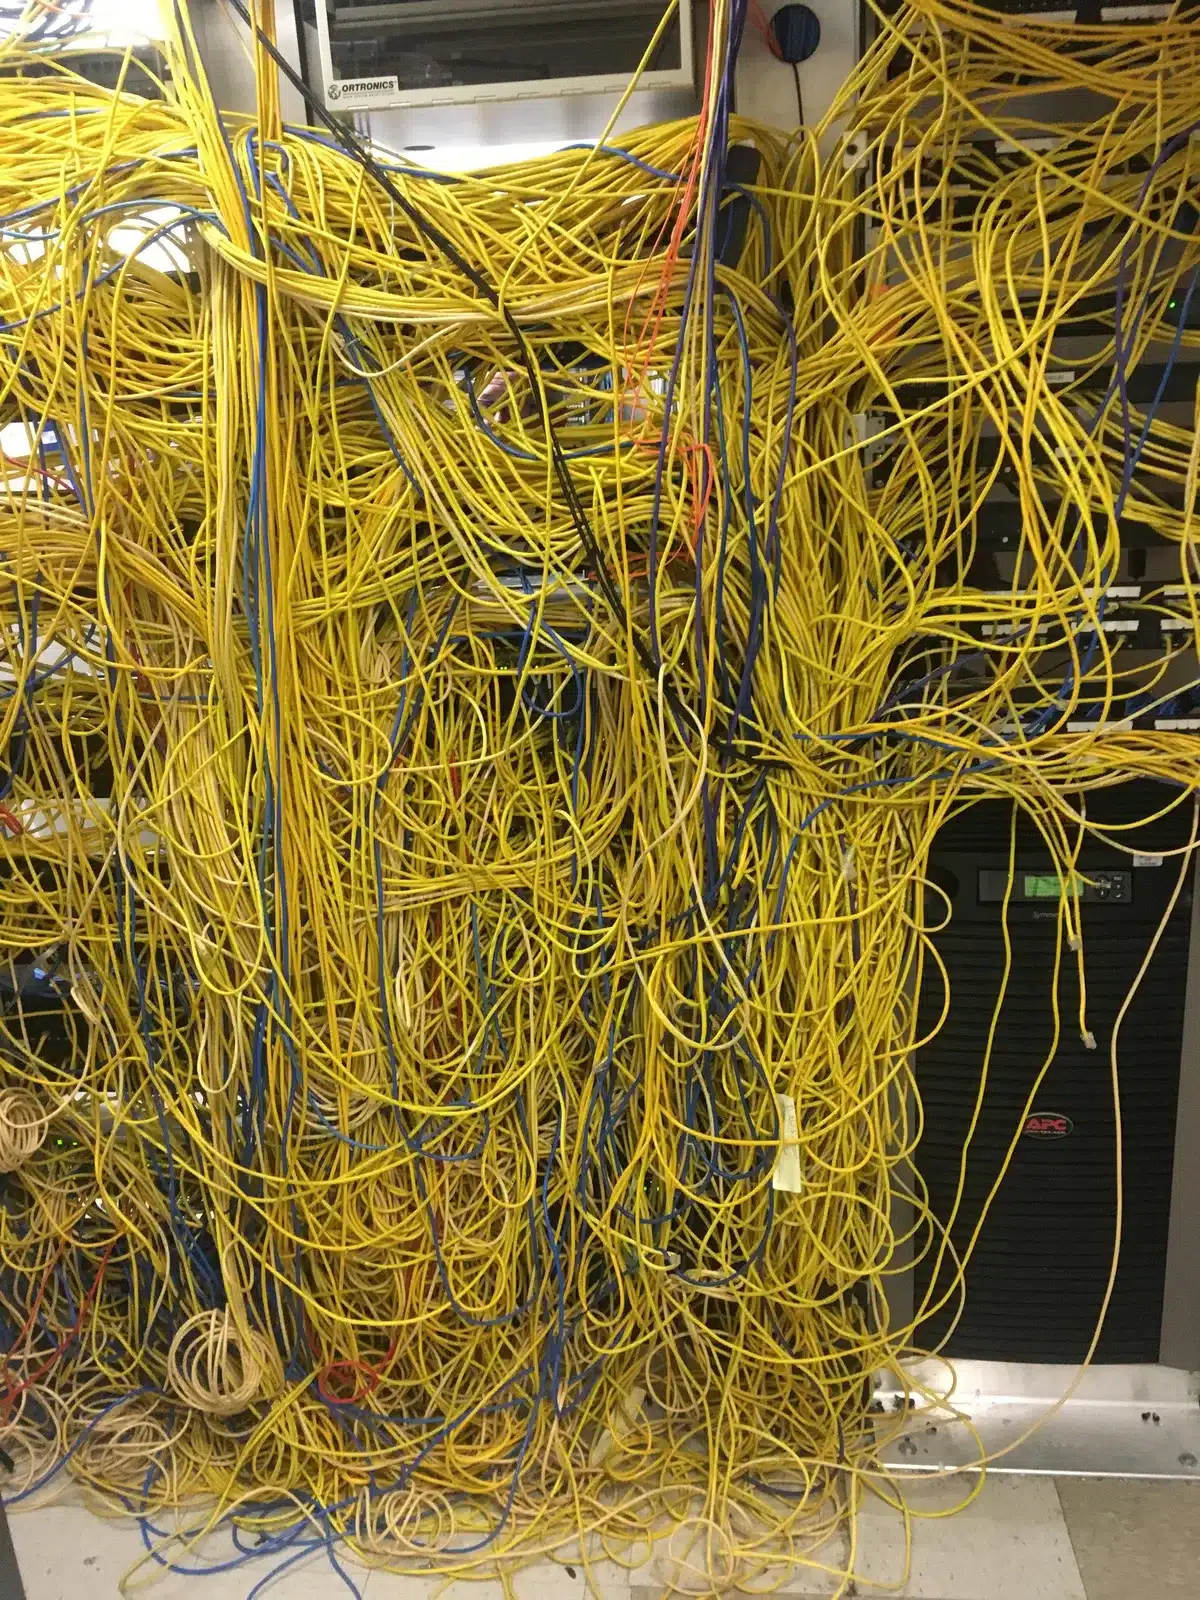
Los hospitales se apresuran a parchear vulnerabilidades de Java ante un riesgo que no cesa
Los hospitales se apresuran a parchear vulnerabilidades de Java en un contexto de amenazas crecientes. La inteligencia artificial acelera los riesgos que enfrentan los sistemas de salud. Estos sistemas llevan años bajo ataque de piratas informáticos. Por lo tanto, la actualización técnica se vuelve una prioridad defensiva. La medida busca cerrar brechas antes de que los atacantes las exploten.
La advertencia sobre la inteligencia artificial no llega en un vacío. Los atacantes ya han golpeado durante años a los sistemas sanitarios. Además, la dependencia de aplicaciones Java amplía los puntos de entrada. En consecuencia, cada parche pendiente representa una ventana de exposición. La combinación de datos clínicos y conectividad eleva el valor de cada intrusión.
El parcheo de Java exige coordinación entre áreas técnicas y clínicas. No obstante, la operación no puede detener la atención de pacientes. Asimismo, los equipos deben probar las actualizaciones antes de aplicarlas. De este modo, buscan reducir el riesgo sin afectar servicios críticos. La planificación por turnos permite aplicar cambios sin afectar la operación diaria.
La inteligencia artificial amplía la superficie de ataque contra los sistemas sanitarios
La inteligencia artificial acelera la detección de fallos por parte de los atacantes. Por un lado, permite automatizar la búsqueda de vulnerabilidades. Por otro lado, facilita la creación de ataques más adaptables. Así pues, los hospitales enfrentan un adversario que aprende y se ajusta con rapidez. La velocidad de la inteligencia artificial reduce el tiempo entre el hallazgo y el abuso.
Los sistemas de salud acumulan datos sensibles y dependen de múltiples aplicaciones. Además, muchos procesos clínicos requieren disponibilidad permanente. Pese a esto, la seguridad debe convivir con la urgencia médica. En este contexto, cualquier demora en el parcheo aumenta la exposición. La disponibilidad de los servicios pesa tanto como la confidencialidad de los datos.
La amenaza no se limita a un componente específico. Sin embargo, Java aparece como un foco relevante por su presencia extendida. Asimismo, las vulnerabilidades de Java pueden afectar servicios internos y plataformas de gestión. Por lo tanto, los hospitales se apresuran a parchear antes de que el riesgo se materialice. La revisión de dependencias permite detectar versiones antiguas y componentes olvidados.
El parcheo de Java se convierte en una prioridad operativa para los hospitales
La prioridad operativa exige inventarios actualizados de programas informáticos. Cabe destacar que los hospitales suelen operar con sistemas heterogéneos. Además, algunos equipos médicos incorporan componentes difíciles de actualizar. En consecuencia, el parcheo de Java requiere un mapa preciso de dependencias. La falta de visibilidad sobre esos componentes retrasa la corrección de fallos.
Los responsables técnicos deben equilibrar velocidad y estabilidad. No obstante, la presión de los ataques reduce el margen de espera. Asimismo, las pruebas de compatibilidad consumen tiempo y recursos. De este modo, los hospitales se apresuran a parchear con protocolos de validación más ágiles. La documentación de pruebas ayuda a repetir procedimientos seguros en futuras actualizaciones.
La coordinación con proveedores externos resulta decisiva. Por su parte, los fabricantes de programas informáticos deben entregar actualizaciones oportunas. Al mismo tiempo, los hospitales necesitan verificar que los parches no interrumpan flujos clínicos. Finalmente, la documentación de cada cambio facilita la respuesta ante incidentes. La comunicación constante con los proveedores evita retrasos en la cadena de suministro.
La presión sobre los equipos de seguridad agrava la brecha entre detección y respuesta
Los equipos de seguridad sanitarios trabajan bajo una presión constante. Además, deben atender alertas, incidentes y tareas de mantenimiento. Pese a esto, la plantilla especializada suele ser limitada. Por lo tanto, la automatización de tareas repetitivas se vuelve necesaria. La escasez de especialistas obliga a priorizar las vulnerabilidades de mayor impacto.
La inteligencia artificial también puede apoyar la defensa. Por un lado, ayuda a priorizar vulnerabilidades críticas. Por otro lado, permite detectar patrones anómalos en el tráfico. Sin embargo, ninguna herramienta sustituye la revisión humana de los parches. La supervisión humana sigue siendo clave para validar cada cambio en producción.
La brecha entre detección y respuesta afecta la continuidad asistencial. En consecuencia, los hospitales deben ensayar planes de contingencia. Asimismo, la comunicación entre seguridad y áreas clínicas resulta esencial. De este modo, un incidente puede contenerse sin paralizar por completo el servicio. La preparación previa reduce el tiempo de inactividad durante una emergencia.
Coordinación institucional y formación del personal marcan la diferencia
La coordinación institucional define la velocidad del parcheo. Cabe destacar que la dirección del hospital debe asignar recursos y responsabilidades. Además, los protocolos deben incluir plazos claros para vulnerabilidades críticas. En este contexto, los hospitales se apresuran a parchear con respaldo de la alta dirección. La asignación de responsables acelera la toma de decisiones en momentos críticos.
La formación del personal reduce errores en la aplicación de parches. Por su parte, los técnicos necesitan conocer las dependencias de Java. Al mismo tiempo, el personal clínico debe entender los riesgos de seguridad. Así pues, la capacitación conjunta mej

Deja una respuesta