
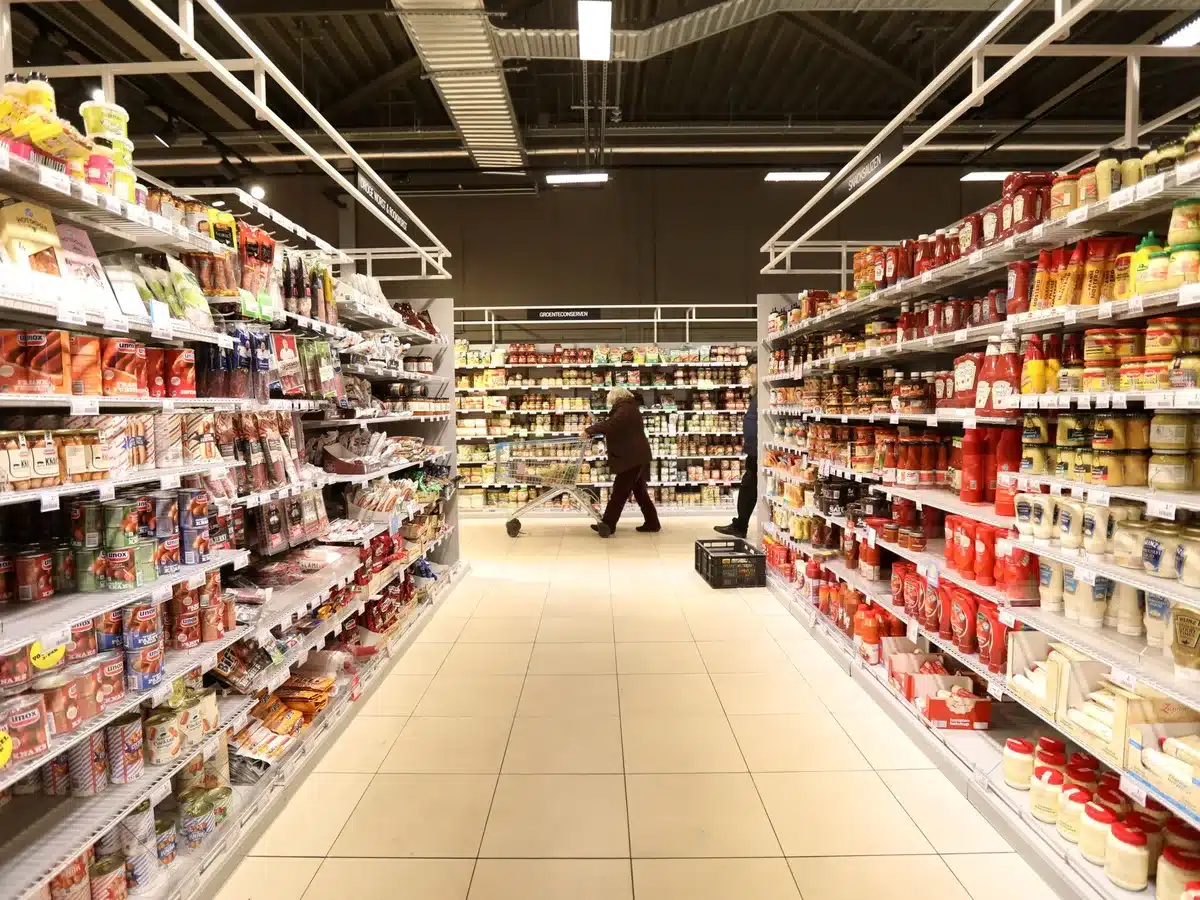
Diversos establecimientos comerciales han reportado un aumento anómalo de la temperatura en sus sistemas de refrigeración. Este incidente afecta específicamente a los freezers sweden belgium, donde decenas de tiendas han visto comprometida la cadena de frío. Por lo tanto, las autoridades tecnológicas analizan si se trata de una campaña coordinada de sabotaje digital.
El fallo masivo de los sistemas de refrigeración en Europa
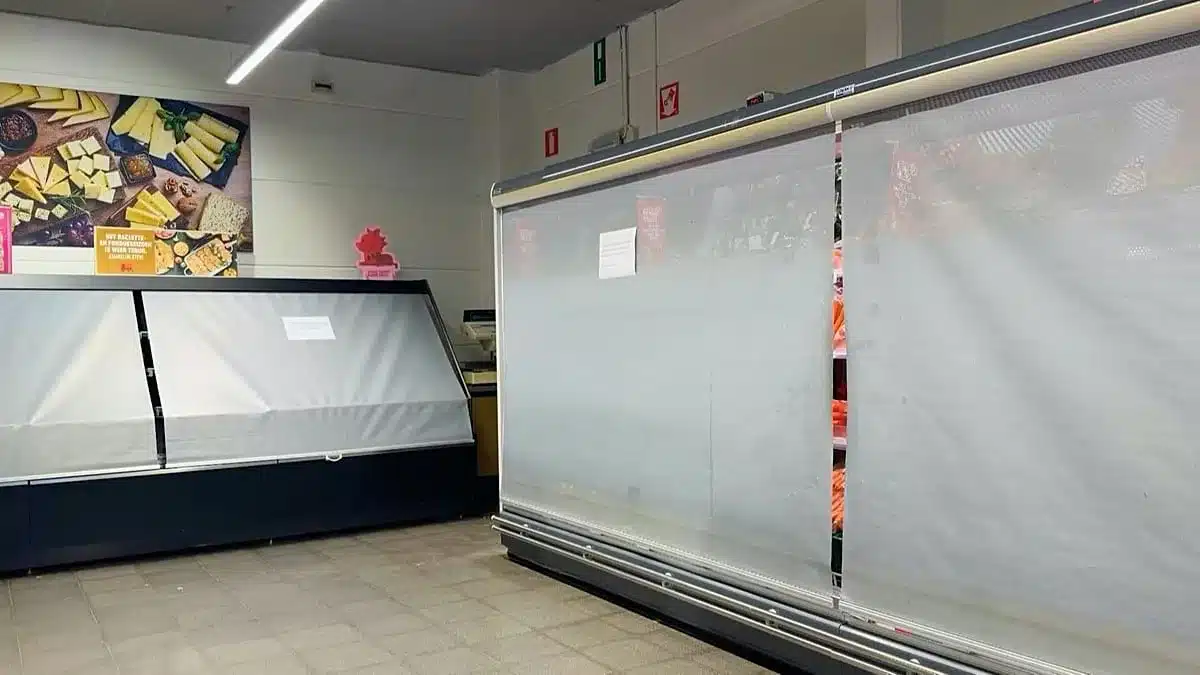
En las últimas semanas, decenas de tiendas en Suecia y Bélgica han detectado fallos críticos en sus equipos de frío. De acuerdo con los reportes técnicos, los termostatos comenzaron a registrar temperaturas superiores a los límites permitidos. En consecuencia, una cantidad considerable de productos perecederos ha quedado expuesta a riesgos sanitarios.
Asimismo, los técnicos encargados del mantenimiento señalan que el problema no parece ser mecánico. Cabe destacar que los equipos no presentan averías físicas evidentes en sus compresores ni en sus circuitos eléctricos. Por su parte, los administradores de los locales indican que el software de control dejó de responder a los comandos manuales.
En este contexto, la sospecha de una intrusión externa ha ganado fuerza entre los expertos en seguridad. No obstante, las empresas proveedoras de los sistemas de refrigeración aún no han emitido un comunicado oficial sobre la causa exacta. De este modo, la incertidumbre persiste sobre la magnitud real de la afectación técnica.
La conexión con los incidentes previos registrados en Francia
Este fenómeno no es un evento aislado en el continente europeo. Vale la pena señalar que, semanas atrás, se registró un ataque similar en territorio francés. En aquel caso, los sistemas de enfriamiento de diversas cadenas comerciales sufrieron alteraciones remotas en su programación térmica.
Además, los patrones de comportamiento del software en Francia coinciden con los observados ahora en los freezers sweden belgium. Por lo tanto, los analistas de ciberseguridad sugieren que se trata de la misma campaña de ataque. Así pues, el objetivo parece ser la desestabilización de la infraestructura logística alimentaria.
Por otro lado, el método de infiltración utilizado en Francia implicó la explotación de vulnerabilidades en los protocolos de conexión remota. En consecuencia, los atacantes pudieron modificar los parámetros de temperatura sin activar las alarmas inmediatas. De este modo, el daño se produjo antes de que el personal humano notara la anomalía.
Vulnerabilidades críticas en la infraestructura del Internet de las Cosas
El uso masivo de dispositivos conectados a la red ha creado nuevos puntos de entrada para los criminales. En este sentido, los sistemas de refrigeración modernos dependen totalmente de la conectividad para su gestión eficiente. Sin embargo, muchos de estos equipos carecen de capas de seguridad robustas o cifrados actualizados.
Asimismo, la integración de sensores inteligentes permite una gestión remota que facilita la operatividad. No obstante, esta misma característica expone los equipos a ataques de denegación de servicio o manipulaciones externas. Por su parte, los expertos advierten que el Internet de las Cosas es actualmente el eslabón más débil de la cadena.
Cabe destacar que la mayoría de estos sistemas utilizan contraseñas predeterminadas que nunca fueron cambiadas por los usuarios. Por lo tanto, los atacantes pueden acceder a los paneles de control con relativa facilidad. En definitiva, la conveniencia tecnológica ha superado a la implementación de medidas de seguridad básicas.
El impacto económico y sanitario de la pérdida de la cadena de frío
La alteración de la temperatura en los freezers sweden belgium conlleva pérdidas financieras directas para los comerciantes. De acuerdo con las normativas sanitarias, cualquier producto que supere el límite térmico debe ser desechado inmediatamente. En consecuencia, el volumen de desperdicio alimentario ha aumentado significativamente en las zonas afectadas.
Además, existe un riesgo latente para la salud pública si los productos contaminados llegan al consumidor final. Por lo tanto, las agencias de control sanitario han intensificado las inspecciones en los puntos de venta. Así pues, se busca garantizar que ninguna mercancía comprometida permanezca en los estantes de las tiendas.
Por otro lado, el coste de la recuperación técnica representa una carga adicional para las pequeñas empresas. Al mismo tiempo, el tiempo de inactividad de los equipos reduce la capacidad de almacenamiento de los locales. De este modo, la crisis logística afecta la disponibilidad de productos básicos en el mercado local.
La respuesta de las autoridades y la estrategia de mitigación
Las agencias de ciberseguridad de Suecia y Bélgica han iniciado una investigación conjunta para rastrear el origen del ataque. En este contexto, se están analizando los registros de tráfico de red para identificar las direcciones de Internet sospechosas. No obstante, la sofisticación del ataque ha dificultado la atribución directa a un grupo específico.
Asimismo, se ha recomendado a todas las empresas del sector actualizar sus sistemas de firmware de manera urgente. Cabe destacar que la implementación de redes privadas virtuales es ahora una exigencia para el acceso remoto. Por su parte, las autoridades sugieren cambiar todas las credenciales de acceso a los sistemas de control.
Finalmente, se está evaluando la creación de un protocolo de alerta temprana para infraestructuras críticas de refrigeración. De este modo, cualquier variación anómala de temperatura sería reportada automáticamente a un centro de seguridad nacional. En definitiva, el objetivo es evitar que un ataque coordinado paralice la distribución de alimentos en Europa.

Deja una respuesta