
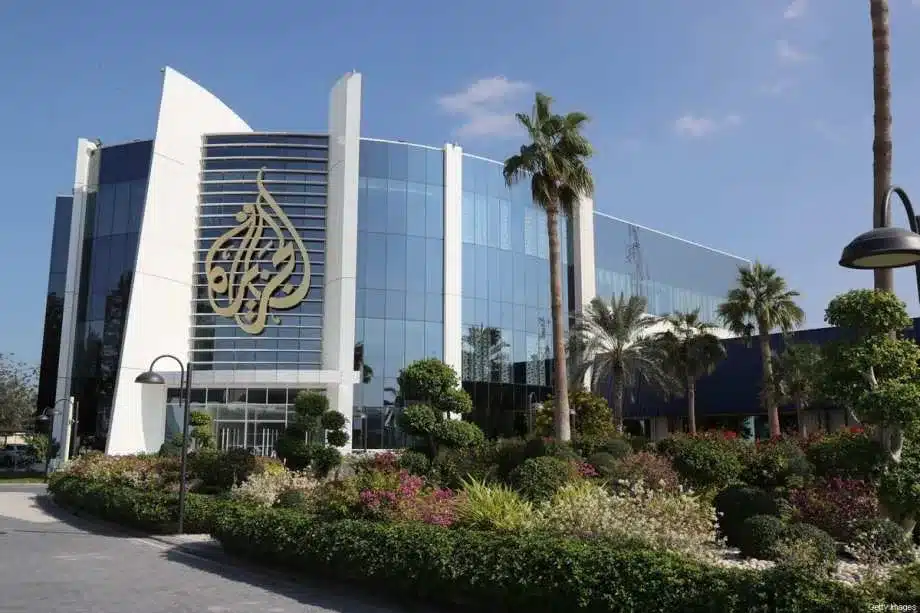
Una investigación exhaustiva realizada por Citizen Lab ha revelado que una israeli tech firm facilitó la infección de decenas de dispositivos pertenecientes a la cadena Al Jazeera. El ataque se llevó a cabo mediante la inserción de código malicioso en anuncios publicitarios digitales. De este modo, los atacantes lograron vulnerar la seguridad de los equipos sin que los usuarios interactuaran directamente con enlaces sospechosos.
El uso de redes publicitarias para la infiltración de malware
En primer lugar, el mecanismo de ataque se basó en una técnica conocida como malvertising. Esta estrategia permite que el software espía se distribuya a través de redes de anuncios legítimas. Por lo tanto, los dispositivos de Al Jazeera quedaron expuestos simplemente al cargar páginas web que mostraban publicidad infectada.
Asimismo, Citizen Lab detalló que el proceso no requería que la víctima descargara un archivo manualmente. El código malicioso se ejecutaba automáticamente en el navegador del usuario. En consecuencia, la infección ocurría de manera invisible y extremadamente rápida durante la navegación habitual.
Cabe destacar que este método representa una evolución en la vigilancia digital. Anteriormente, los ataques solían depender de correos electrónicos de engaño o mensajes de texto. No obstante, el uso de anuncios publicitarios amplía significativamente el alcance y la eficacia de estas operaciones de espionaje.
La implicación de una israeli tech firm en la operación
De acuerdo con los hallazgos de la investigación, una israeli tech firm desempeñó un papel fundamental en la infraestructura del ataque. Esta entidad proporcionó las herramientas técnicas necesarias para dirigir el malware hacia objetivos específicos. Por su parte, la empresa habría optimizado la entrega de los anuncios para impactar solo a ciertos perfiles.
Además, el análisis técnico sugiere que la empresa utilizó datos de segmentación avanzada. Esto permitió que los anuncios infectados aparecieran exclusivamente en los dispositivos de los periodistas y empleados de Al Jazeera. De este modo, se evitó que el software espía se propagara de forma masiva y fuera detectado prematuramente.
Por otro lado, este caso pone de relieve la estrecha relación entre el sector privado de la seguridad y las operaciones de inteligencia. Según los expertos de Citizen Lab, estas colaboraciones permiten que los gobiernos desplieguen capacidades de vigilancia sin dejar un rastro directo. Así pues, la responsabilidad legal de las empresas proveedoras sigue siendo un tema en debate.
El impacto del espionaje en la seguridad de Al Jazeera
En este contexto, decenas de dispositivos de la organización mediática resultaron comprometidos. El software espía instalado permitía el acceso total a la información almacenada en los teléfonos y computadoras. Por lo tanto, los atacantes pudieron monitorizar comunicaciones privadas y acceder a fuentes confidenciales.
Asimismo, la capacidad de infiltración alcanzó niveles críticos de acceso al sistema. El malware podía activar el micrófono y la cámara de los dispositivos sin previo aviso. En consecuencia, la privacidad de los periodistas se vio vulnerada en tiempo real durante sus labores informativas.
A pesar de ello, la cadena de noticias ha implementado nuevas medidas de seguridad tras el reporte. No obstante, el daño ya estaba causado en los equipos afectados. Vale la pena señalar que la recuperación de la integridad digital requiere un proceso exhaustivo de limpieza y cambio de hardware.
La vulnerabilidad del ecosistema publicitario digital
Por su parte, el incidente evidencia que las redes de anuncios son un eslabón débil en la seguridad global. Muchas plataformas publicitarias no verifican rigurosamente el código que distribuyen a sus clientes. De este modo, se convierten en vehículos ideales para que una israeli tech firm o cualquier actor estatal despliegue ataques.
Además, la complejidad de las subastas de anuncios en tiempo real dificulta el rastreo del origen del código. Los anuncios cambian en milisegundos y desaparecen rápidamente después de ser mostrados. Por lo tanto, identificar la fuente exacta del malware requiere un análisis forense digital muy avanzado.
Al mismo tiempo, los navegadores web han intentado mitigar estos riesgos mediante actualizaciones constantes. Sin embargo, los desarrolladores de software espía encuentran nuevas vulnerabilidades con la misma rapidez. Así pues, la lucha entre la seguridad del navegador y el malware es una carrera constante.
Implicaciones geopolíticas de la vigilancia a periodistas
Finalmente, este ataque se enmarca en una tendencia creciente de persecución digital contra la prensa. El uso de herramientas desarrolladas por una israeli tech firm para espiar a medios de comunicación es una práctica recurrente en la región. De este modo, se busca neutralizar la capacidad de investigación de los reporteros.
En opinión de los analistas de Citizen Lab, estas acciones erosionan la libertad de expresión a nivel global. Cuando los periodistas saben que sus dispositivos pueden ser comprometidos, tienden a la autocensura. En consecuencia, el flujo de información veraz hacia el público se ve seriamente limitado.
A modo de conclusión, el caso de Al Jazeera sirve como advertencia sobre la fragilidad de la infraestructura digital actual. La combinación de redes publicitarias y software de vigilancia sofisticado crea un entorno de riesgo permanente. Por último, es imperativo que existan regulaciones internacionales más estrictas sobre la venta de estas tecnologías.

Deja una respuesta